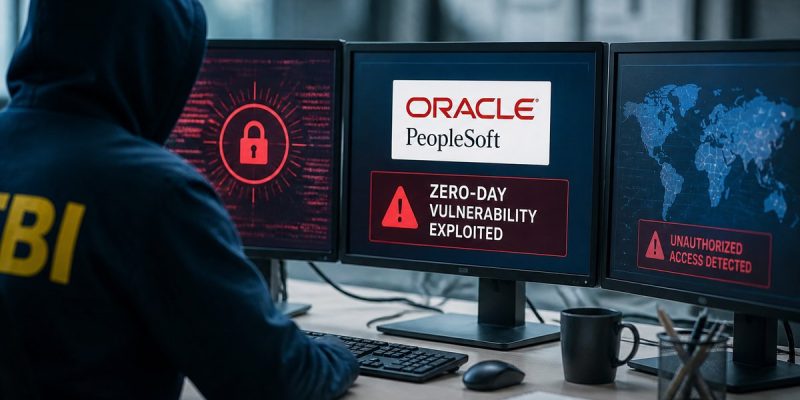
Le groupe de hackers ShinyHunters a récemment revendiqué une cyberattaque de grande envergure contre le FBI, exploitant une faille zero-day dans Oracle PeopleSoft pour dérober plusieurs téraoctets de données sensibles. Alors que l’enquête est en cours, cette attaque soulève de nombreuses questions sur la sécurité des systèmes informatiques gouvernementaux.
L’essentiel à retenir
- ShinyHunters a exploité une vulnérabilité zero-day dans Oracle PeopleSoft pour infiltrer les systèmes du FBI.
- Entre 2 et 3 To de données ont été exfiltrées, incluant des informations sur des employés et candidats du FBI.
- Le FBI a ouvert une enquête, mais l’étendue réelle de la compromission reste à déterminer.
Imaginez-vous un instant, vous réveillez un matin pour découvrir que l’une des plus grandes agences de sécurité au monde, le FBI, a été infiltrée par des cybercriminels. ShinyHunters, un groupe déjà bien connu dans le milieu, s’attaque cette fois-ci à une cible de taille. Mais comment ont-ils réussi là où tant d’autres ont échoué ? En utilisant une faille jusqu’alors inconnue dans un logiciel utilisé par le FBI. L’histoire commence un lundi soir, lorsqu’une vulnérabilité dans Oracle PeopleSoft ouvre la porte à une intrusion sans précédent.
Une faille zero-day exploitée dans Oracle PeopleSoft
Le groupe ShinyHunters aurait utilisé une faille zero-day, une vulnérabilité non documentée, dans Oracle PeopleSoft pour infiltrer les systèmes du FBI. Cette brèche a permis aux hackers d’exécuter du code malveillant à distance, compromettant ainsi le réseau interne de l’agence.
L’attaque a débuté par l’exploitation de cette vulnérabilité, qui a ensuite permis aux pirates de progresser dans le réseau du FBI jusqu’à atteindre une infrastructure AWS GovCloud. Les systèmes touchés incluent des services internes liés aux ressources humaines et aux activités judiciaires.
Des données sensibles exfiltrées
ShinyHunters a réussi à exfiltrer entre 2 et 3 To de données. Ces informations concernent non seulement des employés actuels du FBI mais également d’anciens collaborateurs et des candidats. 404 Media a confirmé une partie des revendications en vérifiant un échantillon de 5 000 dossiers contenant des numéros de téléphone associés à des membres du ministère américain de la Justice.
Cette fuite massive de données soulève des préoccupations concernant la sécurité des informations sensibles détenues par des agences gouvernementales. Le FBI a confirmé l’ouverture d’une enquête pour évaluer l’étendue des dommages et identifier les failles exploitables.
Un différend entre ShinyHunters et le FBI
Derrière cette cyberattaque se cache un conflit entre ShinyHunters et le FBI. Le groupe de pirates présente l’opération comme une riposte à un rapport du FBI les accusant d’amplifier leurs accès et de harceler leurs victimes. ShinyHunters exige que le rapport soit modifié ou supprimé.
Malgré ce différend, ShinyHunters ne se limite pas à des actions contre le FBI. Le groupe a déjà utilisé la vulnérabilité PeopleSoft contre d’autres entreprises, y compris plusieurs du Fortune 500.
Oracle et la question des failles de sécurité
Oracle a publié plusieurs correctifs pour PeopleSoft en septembre, mais aucun lien n’a encore été établi entre ces correctifs et la faille exploitée par ShinyHunters. L’éditeur travaille à renforcer la sécurité de ses produits, mais les failles zero-day demeurent une menace constante.
Les failles zero-day représentent un défi majeur pour les entreprises utilisant des logiciels tiers. La vitesse à laquelle les correctifs sont appliqués peut faire la différence entre une sécurité renforcée et une compromission majeure.
Les cyberattaques en hausse et la nécessité de stratégies de sécurité renforcées
Avec l’augmentation des cyberattaques, l’adoption de stratégies de sécurité robustes est devenue impérative. Les entreprises doivent non seulement protéger leurs systèmes contre les menaces connues, mais aussi anticiper les vulnérabilités inconnues. Des organisations comme le MITRE et des initiatives telles que le Common Vulnerabilities and Exposures (CVE) jouent un rôle crucial dans la documentation et la gestion des vulnérabilités.
La collaboration entre les secteurs public et privé est essentielle pour améliorer la résilience face aux cybermenaces. La mise en place de protocoles de réponse rapide et l’investissement dans la cybersécurité sont des mesures indispensables pour protéger les données sensibles et les infrastructures critiques.
FAQ sur l’attaque de ShinyHunters contre le FBI
Quels systèmes ont été compromis lors de l’attaque ?
L’attaque a compromis des services internes du FBI, notamment ceux liés aux ressources humaines et aux activités judiciaires, ainsi qu’une infrastructure AWS GovCloud.
Quelle quantité de données a été exfiltrée ?
Entre 2 et 3 To de données ont été exfiltrées, incluant des informations sur des employés et candidats du FBI.
Quelles sont les mesures prises par le FBI ?
Le FBI a ouvert une enquête pour déterminer l’étendue de l’attaque et les failles de sécurité exploitées.
Pourquoi ShinyHunters a-t-il ciblé le FBI ?
ShinyHunters a ciblé le FBI en réponse à un rapport les accusant d’exagérer leurs accès et de harceler leurs victimes, exigeant des modifications du document.