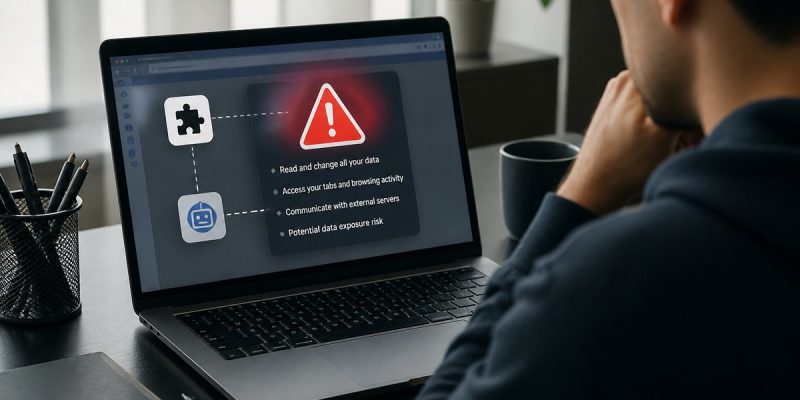
Les extensions de navigateur, souvent considérées comme des outils innocents, peuvent représenter une menace sérieuse pour la sécurité des données. Des chercheurs ont récemment découvert qu’une simple extension pouvait détourner les assistants IA intégrés à plusieurs navigateurs populaires, révélant ainsi des failles de sécurité majeures. Plongez dans cette enquête qui soulève des questions sur la sécurité de nos interactions numériques quotidiennes.
L’essentiel à retenir
- Une extension de navigateur peut détourner l’assistant IA de cinq navigateurs majeurs sans intervention de l’utilisateur.
- Des failles de sécurité ont été identifiées et corrigées par Google et Microsoft, mais restent sans référence CVE pour d’autres navigateurs.
- Gal Weizman, à l’origine de ces découvertes, a reçu un total de 20 500 dollars pour ses signalements.
Imaginez que vous naviguez sur le web, en toute confiance, sans vous douter que votre assistant IA, intégré à votre navigateur, pourrait être commandé à distance par une extension malveillante. C’est le scénario que Gal Weizman, chercheur chez Forever Security, a mis en évidence en 2026. Grâce à son travail, il a révélé comment des permissions accordées par défaut à certaines extensions pouvaient être exploitées pour manipuler le contenu et rediriger les requêtes réseau, sans que l’utilisateur ne s’en aperçoive.
Google Chrome et sa faille CVE-2026-0628
En janvier 2026, Google a publié une mise à jour cruciale pour Chrome, corrigeant une faille critique identifiée sous le code CVE-2026-0628. Avec un score de gravité de 8,8 sur 10, cette vulnérabilité permettait aux attaquants d’accéder aux fichiers, au micro, à la caméra et aux captures d’écran de l’utilisateur. Cette faille a été corrigée avec la version 143.0.7499.192. Google a versé 7 000 dollars à Gal Weizman pour son identification.
Microsoft Edge et sa vulnérabilité CVE-2026-55945
Microsoft a également été confronté à une faille de sécurité dans son navigateur Edge, résolue en juillet 2026. La vulnérabilité, classée CVE-2026-55945 avec un score de 4,2, permettait de détourner le navigateur et de prendre le contrôle de l’agent. Microsoft a récompensé le chercheur de 5 000 dollars pour sa découverte.
Absence de références CVE pour Opera Neon, Comet et Claude in Chrome
Contrairement à Google et Microsoft, aucune référence CVE n’a été attribuée pour les failles d’Opera Neon, Comet et Claude in Chrome. Les attaques sur ces navigateurs permettaient d’exfiltrer les e-mails et d’accéder aux systèmes de fichiers, offrant ainsi un contrôle total sur l’agent. Ces découvertes illustrent la nécessité d’une vigilance accrue concernant les extensions de navigateur et leurs permissions.
Protéger ses données en 2026 avec des pratiques sécurisées
Pour vous protéger, il est conseillé de désactiver l’assistant IA sur les sites moins connus et de vérifier régulièrement les permissions accordées aux extensions installées. Gal Weizman a informé les éditeurs avant de rendre publiques ses découvertes, permettant ainsi d’éviter toute exploitation active de ces failles.
Le développement des assistants IA dans les navigateurs en 2026
Le développement des assistants IA dans les navigateurs continue de croître, offrant des fonctionnalités de plus en plus sophistiquées aux utilisateurs. Cependant, cette avancée technologique s’accompagne de nouveaux défis en matière de sécurité. Les chercheurs en cybersécurité, comme Gal Weizman, jouent un rôle crucial en identifiant les vulnérabilités potentielles avant qu’elles ne soient exploitées.
Les enjeux de sécurité dans le secteur technologique en 2026
En 2026, la sécurité des données est l’un des enjeux majeurs pour les entreprises technologiques. Des acteurs comme Google, Microsoft et Opera investissent massivement dans la recherche et le développement pour renforcer la sécurité de leurs plateformes. Les découvertes de chercheurs indépendants, souvent récompensées par des primes, sont essentielles pour anticiper et contrer les menaces potentielles.
FAQ sur la sécurité des extensions de navigateur et des assistants IA
Comment une extension de navigateur peut-elle détourner un assistant IA ?
Une extension peut modifier le contenu d’une page et rediriger les requêtes réseau grâce aux permissions accordées par défaut, permettant ainsi de manipuler l’assistant IA intégré sans que l’utilisateur s’en rende compte.
Quels navigateurs ont été affectés par ces failles de sécurité ?
Les navigateurs concernés sont Chrome, Edge, Opera Neon, Comet et Claude in Chrome, chacun présentant des vulnérabilités spécifiques.
Quelles mesures ont été prises pour corriger ces failles ?
Google et Microsoft ont publié des mises à jour pour corriger les vulnérabilités identifiées, tandis que d’autres navigateurs n’ont pas encore attribué de références CVE pour leurs failles respectives.
Comment puis-je protéger mes données personnelles en utilisant des extensions de navigateur ?
Pour sécuriser vos données, il est conseillé de désactiver l’assistant IA sur les sites peu fiables et de vérifier régulièrement les permissions accordées aux extensions installées sur votre navigateur.