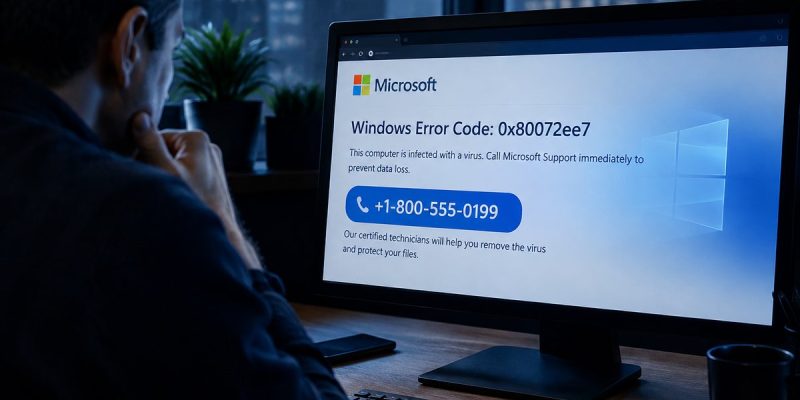
Depuis près de dix ans, un réseau complexe et insidieux d’escroqueries au faux support Microsoft prospère dans l’ombre, exploitant la vulnérabilité des internautes à travers des techniques sophistiquées. Grâce à des recherches approfondies, des experts ont démantelé une partie de ce système, révélant l’ampleur de l’opération qui utilise des milliers de sous-domaines pour piéger les utilisateurs. Découvrez comment cette fraude se déploie et les mesures à prendre pour vous protéger.
3 points à retenir
- Plus de 20 000 sous-domaines Cloudflare sont utilisés pour mener ces escroqueries.
- Help TDS agit comme intermédiaire, redirigeant les victimes vers des fausses assistances Microsoft.
- Les escrocs utilisent des techniques de pression pour inciter les utilisateurs à appeler un faux support technique.
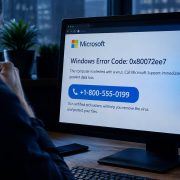
Imaginez un instant que vous naviguez tranquillement sur votre ordinateur lorsque soudainement, une alerte surgit, prétendant que votre système a été compromis. Un numéro de téléphone vous invite à contacter un support technique pour résoudre le problème. Cette situation peut sembler familière à beaucoup d’entre vous, car elle s’inscrit dans le cadre d’une escroquerie orchestrée avec minutie par des cybercriminels durant ces dix dernières années.
Les mécanismes de l’arnaque au faux support Microsoft
Le réseau d’escroqueries s’appuie sur une infrastructure sophistiquée, utilisant des sous-domaines renouvelés quotidiennement. En six mois, plus de 20 000 sous-domaines ont été associés au réseau, rendant leur blocage difficile. Cette opération s’appuie sur Help TDS, un système de redirection malveillant qui oriente les internautes vers de fausses alertes Windows.
Une fois une alerte déclenchée, les victimes sont confrontées à des messages en plein écran et des alertes sonores, les incitant à appeler un numéro de support technique frauduleux. Au téléphone, des soi-disant techniciens Microsoft demandent l’installation de logiciels de prise en main à distance pour accéder à l’ordinateur de la victime.
L’importance de l’infrastructure Cloudflare Pages
Depuis avril 2026, les opérateurs d’escroqueries exploitent Cloudflare Pages, un service gratuit d’hébergement web, pour maintenir leur réseau actif. Environ 300 nouvelles adresses sont créées chaque jour, partagées via Telegram avec leurs affiliés. Ces adresses, éphémères, ne restent actives qu’une semaine, compliquant ainsi leur détection et leur blocage.
Le programme d’affiliation Hotejka, lié à une activité cybercriminelle russophone, joue un rôle crucial dans cette opération, cherchant notamment du trafic provenant de pays comme la France et la Belgique.
Comment se protéger de ces escroqueries ?
Face à une alerte de sécurité suspecte, la première recommandation est de ne jamais appeler le numéro affiché. Microsoft ne demande jamais de contact par téléphone depuis une fenêtre d’avertissement. Si vous êtes confronté à une telle situation, quittez le mode plein écran et fermez le navigateur si possible. Utilisez le Gestionnaire des tâches pour forcer sa fermeture si nécessaire.
Si un faux technicien a déjà accédé à votre ordinateur, déconnectez-le d’Internet, désinstallez les logiciels installés et effectuez une analyse antivirus complète. Changez ensuite vos mots de passe depuis un appareil sûr et contactez votre banque si des informations financières ont été partagées.
Exploration de la cybercriminalité via les faux supports techniques
La cybercriminalité via les faux supports techniques n’est qu’un aspect de l’univers plus vaste des escroqueries en ligne. Le recours au social engineering, par exemple, est une méthode de plus en plus utilisée pour tromper les utilisateurs et obtenir des informations sensibles. Les cybercriminels exploitent souvent la peur et l’urgence pour pousser les victimes à agir précipitamment.
Outre les faux supports, les campagnes de phishing et les ransomwares sont également des menaces croissantes. Ces attaques montrent l’importance pour les utilisateurs d’être vigilants et de toujours vérifier l’authenticité des communications qu’ils reçoivent.
La sécurisation des infrastructures IT à l’ère des cyberattaques
La sécurisation des infrastructures IT est devenue une priorité pour de nombreuses entreprises face à la montée des cyberattaques. Avec l’augmentation des attaques complexes, les entreprises investissent dans des solutions de cybersécurité avancées. Des entreprises comme Palo Alto Networks et CrowdStrike se sont spécialisées dans la fourniture de solutions de sécurité intégrées pour protéger les systèmes contre les menaces émergentes.
L’importance de la formation en cybersécurité pour les employés ne peut être sous-estimée. Les programmes éducatifs et les simulations d’attaques sont des moyens efficaces pour sensibiliser le personnel aux risques et aux meilleures pratiques en matière de sécurité informatique.
FAQ
Qu’est-ce que Help TDS et comment fonctionne-t-il ?
Help TDS est un système de redirection malveillant utilisé pour orienter les internautes vers des arnaques au faux support Microsoft. Il fonctionne en analysant le profil des internautes et en les redirigeant soit vers une pseudo assistance technique, soit vers d’autres réseaux pour exploiter le trafic.
Pourquoi les escrocs utilisent-ils des sous-domaines renouvelés ?
Les escrocs utilisent des sous-domaines renouvelés pour éviter la détection par les systèmes de sécurité. En changeant régulièrement d’adresse, ils compliquent leur blocage et parviennent à maintenir leurs opérations.
Que faire si j’ai appelé un faux support technique ?
Si vous avez appelé un faux support technique, déconnectez immédiatement votre ordinateur d’Internet, désinstallez tout logiciel suspect, et effectuez une analyse antivirus complète. Changez ensuite vos mots de passe depuis un appareil sûr.
Comment détecter une fausse alerte de sécurité Windows ?
Les fausses alertes de sécurité Windows sont souvent accompagnées de messages dramatiques et de numéros de téléphone à appeler. Microsoft ne demande jamais de contact par téléphone depuis une alerte de navigateur. En cas de doute, fermez le navigateur ou redémarrez l’ordinateur.